Skip to content
HI
Disponible pour de nouvelles missionsAntananarivo, Madagascar · Remote international (UTC+3)

Je conçois des plateformes Cloud industrialisées.

Architecte Cloud & Plateformes

Plus de 6 ans d'expérience dans la conception, l'industrialisation et le MCO de plateformes Kubernetes et OpenShift critiques sur Azure, AWS et environnements hybrides — au service de la vélocité et de la fiabilité des équipes de développement.

  • Kubernetes & OpenShift en production
  • Azure · AWS · Hybride
  • Everything as Code
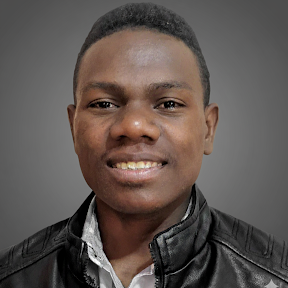
Hercule Ihasa

Hercule Ihasa

Architecte Cloud & Plateformes

À propos

Une plateforme est un produit. Je la conçois comme tel.

Architecte Cloud & Plateformes et Lead DevSecOps, je transforme des infrastructures artisanales et fragiles en plateformes gouvernées, automatisées et en libre-service. J'anime aujourd'hui la practice DevSecOps d'IDWEB / AMWEB (Groupe Constellation), où je porte la stratégie technique du socle Kubernetes et OpenShift du groupe, en collaboration avec la France, Maurice et Madagascar.

Mission

Offrir à chaque équipe de développement une voie d'accès industrialisée vers la production — automatisée, sécurisée dès la conception, observable de bout en bout.

Vision

Une infrastructure réussie sait se faire oublier : quand la plateforme est juste, les équipes cessent d'y penser et se consacrent à la valeur métier.

Philosophie en une phrase

Tout automatiser, sécuriser dès la conception, et construire des plateformes qui accélèrent la valeur métier.

Automatisation d'abord

Toute tâche exécutée deux fois par un humain a vocation à devenir du code. Le toil est une anomalie.

Sécurité by design

Les contrôles vivent dans le pipeline et la plateforme — pas dans une procédure que personne ne lit.

Observabilité partout

On n'exploite pas ce qu'on ne mesure pas. Métriques, logs et traces sont non négociables.

Responsabilité totale

J'exploite ce que je conçois. La production est le seul environnement qui dise la vérité.

En chiffres

L'impact ingénierie, quantifié

0+

Années en Cloud & DevOps

De l'administration systèmes au leadership plateforme

0+

Clusters de production gouvernés

Kubernetes & OpenShift sur Azure, AWS et hybride

0

Écosystèmes CI/CD industrialisés

GitLab CI, GitHub Actions, Jenkins, Azure DevOps

0 %

Infrastructure as Code

Terraform + Ansible + GitOps — zéro click-ops sur le chemin balisé

0

Pays en collaboration quotidienne

Madagascar, France, Maurice

0

Plateformes d'observabilité déployées

Prometheus, Grafana, ELK, Loki, Instana

Chiffres établis sur le périmètre de mes travaux plateforme et DevSecOps au sein du Groupe Constellation et des missions antérieures.

Expertises architecture

Quatre systèmes maîtrisés de bout en bout

Au-delà de la liste d'outils : le modèle opératoire que je conçois, industrialise et exploite en production.

Kubernetes / OpenShift

Plateformes de conteneurs d'entreprise

Clusters Kubernetes et OpenShift multi-tenants conçus pour l'isolation, la gouvernance des ressources et le MCO à l'échelle.

  • KaaS multi-tenant avec onboarding en libre-service
  • Exploitation et MCO d'OpenShift en production
  • Golden paths Helm pour les équipes applicatives
  • Plans de capacité, de montée de version et de PRA
CI/CD & GitOps

La chaîne de livraison comme produit

Des modèles de pipelines standardisés et déployés à l'échelle du groupe — un seul chemin balisé du commit à la production.

  • GitLab CI, GitHub Actions, Jenkins, Azure DevOps
  • Promotion GitOps entre dev / recette / production
  • Bibliothèques de pipelines réutilisables avec quality gates intégrées
  • Fréquence de déploiement en hausse, lead time et rollbacks en baisse
DevSecOps

La sécurité intégrée au pipeline

Une sécurité shift-left transparente pour les développeurs : analyses, politiques et secrets pris en charge par la plateforme.

  • SAST / DAST / IAST intégrés à chaque pipeline
  • Analyse des images de conteneurs et politiques d'admission
  • Gestion centralisée des secrets
  • Conformité et gouvernance traduites en contrôles as code
Observabilité

Visibilité de bout en bout

Une stack de télémétrie complète pour que les incidents soient détectés par les tableaux de bord — pas par les utilisateurs.

  • Prometheus & Grafana pour les métriques et l'alerting
  • ELK et Loki pour la centralisation des logs
  • Instana APM pour le tracing distribué
  • Alerting piloté par les SLO et l'astreinte maîtrisée

Parcours professionnel

De stagiaire sécurité à leader de plateformes

Une progression construite : systèmes → cloud → plateformes → management technique des équipes qui les bâtissent.

  1. Jan 2025 — Aujourd'huiEn postePromotion

    Team Leader DevSecOps · Architecte Cloud Plateformes

    IDWEB / AMWEB — Groupe Constellation

    Promu pour piloter la stratégie technique Cloud et Plateformes du groupe : encadrement de l'équipe DevOps, définition des standards d'architecture Kubernetes/OpenShift et montée en maturité DevSecOps des entités internationales.

    • Gouvernance des clusters Kubernetes & OpenShift de production du groupe
    • Standardisation des pratiques CI/CD, sécurité et observabilité à l'échelle groupe
    • Leadership technique de l'équipe DevOps et de sa feuille de route
    • Collaboration avec les équipes et partenaires en France et à Maurice
  2. Déc 2021 — Déc 2024

    Architecte DevSecOps · Ingénieur Cloud Plateformes

    IDWEB / AMWEB — Groupe Constellation

    Conception et exploitation des plateformes Kubernetes et OpenShift du groupe sur Azure et AWS — de l'architecture au MCO en production.

    • Conception d'une plateforme Kubernetes as a Service multi-tenant pour les environnements clients
    • Industrialisation des pipelines CI/CD : GitLab CI, Jenkins, GitHub Actions, Azure DevOps
    • Automatisation complète du cycle de vie des infrastructures : Terraform, Ansible, GitOps
    • Déploiement de la stack d'observabilité groupe : Prometheus, Grafana, ELK, Loki, Instana
  3. Fév 2021 — Nov 2021

    Ingénieur DevOps

    Hairun Technology

    Modernisation d'une plateforme AWS existante : CI/CD industrialisé, infrastructure gérée sous Terraform et séparation propre des environnements dev / recette / production.

    • Migration d'une infrastructure AWS manuelle vers Terraform
    • Mise en place du monitoring et de l'observabilité
    • Fluidification du delivery grâce à des pipelines standardisés
  4. Juil 2019 — Fév 2021

    Consultant DevOps

    IT Consulting

    Accompagnement de clients sur l'architecture Kubernetes, l'automatisation CI/CD et les stratégies de déploiement Cloud.

    • Conception d'architectures Kubernetes pour les charges applicatives clients
    • Automatisation CI/CD et optimisation des chaînes de livraison
    • Adoption de l'Infrastructure as Code
  5. 2016 — 2018

    Fondations — Stages sécurité & systèmes

    Orange Madagascar · École Nationale d'Informatique

    Sécurité des systèmes d'information chez Orange Madagascar ; administration systèmes et réseaux à l'ENI. Le réflexe « sécurité d'abord » est né ici.

    • Activités de sécurité des systèmes d'information (Orange Madagascar)
    • Administration systèmes & réseaux, support infrastructure (ENI)

Études de cas

Des analyses approfondies, pas des listes à puces

Quatre réalisations majeures, présentées comme un travail d'ingénierie doit être évalué : contexte, rôle, architecture, impact mesurable.

Platform Engineering01

Kubernetes as a Service — une plateforme multi-tenant pour les environnements clients

Contexte & Enjeu

Chaque nouvel environnement client exigeait des semaines de configuration manuelle, avec des dérives de configuration et une posture de sécurité hétérogène. Le groupe devait accélérer l'onboarding des charges clients sans multiplier le risque opérationnel.

Mon rôle

Architecte de la plateforme et référent technique — responsable de la conception, de la stratégie d'automatisation et du modèle d'exploitation en production.

Solution architecturale

  • Architecture Kubernetes multi-tenant : isolation stricte des namespaces, quotas et network policies
  • Onboarding en libre-service : un environnement se provisionne depuis des templates, pas depuis des tickets
  • Terraform + Ansible + GitOps comme source de vérité unique de l'état des clusters
  • Charts Helm « golden path » pour des déploiements applicatifs sans exposition aux internals du cluster

Impact

Semaines → heures

de délai de provisionnement d'un environnement

1 chemin balisé

d'onboarding standard pour chaque tenant

Dérive ≈ 0

état des clusters réconcilié depuis Git

DevSecOps02

La sécurité câblée dans chaque pipeline — SAST, DAST, IAST à l'échelle du groupe

Contexte & Enjeu

Les revues de sécurité intervenaient tard, manuellement et de façon hétérogène — un goulot d'étranglement pour le delivery et un angle mort pour le risque. Il fallait une sécurité qui passe à l'échelle avec le nombre d'équipes, pas avec le nombre d'experts sécurité.

Mon rôle

Architecte DevSecOps — définition de la stratégie security-as-code et conduite de l'adoption auprès des équipes de développement.

Solution architecturale

  • Étapes SAST, DAST et IAST intégrées aux templates CI/CD standards
  • Analyse des images de conteneurs avec politiques bloquantes avant toute admission en production
  • Gestion centralisée des secrets en remplacement des identifiants dispersés dans le code et les variables CI
  • Restitution des vulnérabilités dans le flux de travail du développeur plutôt qu'en fin de cycle

Impact

100 %

des pipelines standards exécutent les contrôles de sécurité par défaut

Shift-left

vulnérabilités détectées au commit, pas en production

0 secret

en dur dans les dépôts sur le chemin balisé

Observabilité03

D'une exploitation aveugle à une visibilité pilotée par les SLO

Contexte & Enjeu

Les incidents étaient détectés par les utilisateurs avant les exploitants. Les logs résidaient sur des machines isolées, les métriques étaient parcellaires et chaque diagnostic repartait de zéro.

Mon rôle

Architecture et déploiement de la stack d'observabilité complète, plateformes et applications.

Solution architecturale

  • Prometheus + Grafana pour les métriques, tableaux de bord et alerting sur l'ensemble des clusters
  • Centralisation des logs avec ELK et Loki — une surface de requête unique pour tous les environnements
  • Instana APM pour le tracing distribué des applications critiques
  • Refonte de l'alerting autour des symptômes et des SLO plutôt que des métriques machine brutes

Impact

Minutes

pour diagnostiquer ce qui prenait des heures

1 point d'entrée

unique pour métriques, logs et traces

Proactif

les dégradations détectées avant les utilisateurs

Infrastructure as Code04

Everything as Code — industrialisation complète du cycle de vie des infrastructures

Contexte & Enjeu

Les interventions manuelles faisaient de chaque environnement un cas particulier : non reproductible, non documenté, risqué à modifier. La cohérence multi-environnements entre Azure, AWS et l'hybride était impossible à maintenir à la main.

Mon rôle

Référent automatisation — pilotage de la stratégie Terraform + Ansible + GitOps, du premier module jusqu'à l'adoption complète.

Solution architecturale

  • Modules Terraform réutilisables pour les landing zones Azure et AWS
  • Ansible pour la gestion de configuration et la conformité système
  • Workflows GitOps : les changements d'infrastructure passent par des pull requests, avec revue et historique
  • Environnements dev / recette / production générés depuis le même code, différenciés par variables

Impact

100 %

de l'infrastructure plateforme décrite en code

Reproductible

tout environnement se reconstruit depuis Git

Auditable

chaque changement revu, versionné, réversible

Galerie de projets

Réalisations phares

Filtrez par discipline — chaque carte correspond à un système en exploitation réelle.

Plateforme

Kubernetes as a Service

Plateforme KaaS multi-tenant avec onboarding en libre-service pour les environnements clients.

KubernetesMulti-tenantHelm
Plateforme

Parc OpenShift de production

Architecture, gouvernance et MCO des clusters OpenShift de production.

OpenShiftMCOGouvernance
Sécurité

Plateforme de pipelines DevSecOps

Contrôles SAST / DAST / IAST intégrés aux templates CI/CD standards du groupe.

SASTDASTGitLab CI
Sécurité

Socle secrets & conformité

Gestion centralisée des secrets et gouvernance controls-as-code pour les charges Cloud.

SecretsConformitéWazuh
Observabilité

Stack d'observabilité unifiée

Prometheus, Grafana, ELK, Loki et Instana — une surface de télémétrie unique pour tous les environnements.

PrometheusGrafanaInstana
Automatisation

Socle Everything-as-Code

Cycle de vie Terraform + Ansible + GitOps pour les infrastructures Azure, AWS et hybrides.

TerraformAnsibleGitOps
Automatisation

Standardisation CI/CD groupe

Bibliothèques de pipelines réutilisables adoptées par les entités internationales du groupe.

GitHub ActionsJenkinsAzure DevOps
Plateforme

Landing zones Cloud hybride

Landing zones Azure et AWS sécurisées, haute disponibilité et PRA intégrés.

AzureAWSPRA

Stack technique

De la profondeur là où ça compte

La maîtrise s'acquiert en production. Les années reflètent une expérience opérationnelle réelle, pas des tutoriels.

Plateformes Cloud

  • Microsoft Azure5 ans
  • AWS5 ans
  • Cloud hybride / privé4 ans

Conteneurs & Orchestration

  • Kubernetes6 ans
  • OpenShift4 ans
  • Docker & Helm6 ans

IaC & Automatisation

  • Terraform5 ans
  • Ansible5 ans
  • GitOps4 ans

CI/CD

  • GitLab CI5 ans
  • GitHub Actions4 ans
  • Jenkins · Azure DevOps5 ans

Observabilité

  • Prometheus & Grafana5 ans
  • ELK · Loki4 ans
  • Instana APM3 ans

Sécurité & Scripting

  • SAST / DAST / IAST4 ans
  • Linux8 ans
  • Bash · Python · YAML6 ans

Tech Radar

Ma lecture actuelle de l'écosystème

Adopter

Choix par défaut — éprouvés dans mes environnements de production

  • Kubernetes
  • Terraform
  • GitOps (Argo CD / Flux)
  • Prometheus + Grafana
Essayer

En usage sur des projets réels, sous surveillance

  • OpenTelemetry
  • Crossplane
  • Backstage (IDP)
Évaluer

En prototypage et veille active

  • Outillage sécurité eBPF
  • Opérations assistées par IA
  • Outillage FinOps plateforme
Suspendre

Écartés délibérément pour les nouveaux projets

  • Serveurs gérés à la main
  • Click-ops sur consoles Cloud

Disponibilité internationale

Basé à Madagascar. Taillé pour l'international.

UTC+3 — un recouvrement complet de la journée de travail européenne et une couverture confortable des fuseaux Moyen-Orient et Afrique. Organisation remote-first éprouvée ; mobilité internationale envisageable pour la bonne mission.

AntananarivoParisMauritiusDubaiNew YorkSingapore
Antananarivo · UTC+3

Remote — international

Des années de delivery avec des équipes distribuées en France et à Maurice.

Hybride — EMEA

Disponible pour des phases sur site : cadrage, ateliers d'architecture, retours d'incident.

Mobilité — ouverte

Ouvert à une mobilité internationale pour des rôles senior plateforme et DevSecOps.

  • EuropeRecouvrement complet · collaboration quotidienne
  • Afrique & Moyen-OrientFuseau horaire natif
  • Amérique du NordRecouvrement matinal · asynchrone
  • Asie-PacifiqueCollaboration asynchrone

Collaborer

Quatre formats d'intervention

Une plateforme à construire, une équipe à faire monter en compétence, une architecture à redresser — il existe un format adapté.

Conseil Cloud & Plateformes

Revues d'architecture, conception Kubernetes/OpenShift, landing zones, stratégie de migration. Un regard senior, mobilisable rapidement.

  • Architecture Cloud & conception de landing zones
  • Blueprints de plateformes Kubernetes / OpenShift
  • Diagnostic de maturité DevSecOps & feuille de route
Discuter de ce format

Missions freelance

Des missions de réalisation concrètes : je livre la plateforme, les pipelines et les runbooks — prêts pour la production, documentés, transmis.

  • Construction de plateformes KaaS de bout en bout
  • Industrialisation CI/CD et GitOps
  • Déploiement de stacks d'observabilité
Discuter de ce format

Poste à responsabilité

Rôles d'architecte principal ou de leadership DevSecOps. Je construis la plateforme et l'équipe qui l'exploite.

  • Leadership Platform Engineering
  • Mentorat d'équipe et feuilles de route techniques
  • Remote ou mobilité, périmètre international
Discuter de ce format

Ateliers & Conférences

Montée en compétence pragmatique des équipes — des fondamentaux Kubernetes au GitOps de niveau production.

  • Ateliers Kubernetes & GitOps en équipe
  • Sessions d'acculturation DevSecOps
  • Interventions en conférences et meetups
Discuter de ce format

Philosophie d'ingénierie

Le manifeste

Une plateforme n'existe que pour une raison : faire du bon choix le choix facile. Chacune de mes décisions d'architecture est confrontée à cette phrase.

L'automatisation n'est pas une astuce de productivité — c'est la seule façon honnête d'opérer à l'échelle. L'humain valide l'intention ; la machine applique l'état. Un changement qui ne peut pas s'exprimer en code, se relire en diff et s'annuler en commit n'a pas sa place en production.

Une sécurité qui ralentit le delivery finit contournée. Je construis donc une sécurité qui livre : des contrôles dans le pipeline, des politiques dans le cluster, des secrets dans un coffre — invisible quand on est conforme, infranchissable quand on ne l'est pas.

Et rien de tout cela ne compte sans visibilité. L'observabilité est le système nerveux de la plateforme ; le coût est une métrique de premier rang, au même titre que la latence et le taux d'erreur. Ignorer le FinOps, c'est déplacer la panne vers la facture.

Everything as Code

Infrastructures, pipelines, politiques, tableaux de bord — versionnés, revus, reproductibles.

Des chemins balisés, pas des barrières

Faire du chemin sécurisé et observable le chemin le plus rapide. L'adoption suit.

La technologie éprouvée gagne

Le budget d'innovation se dépense là où il différencie — pas sur une infrastructure exotique.

Des boucles de feedback, pas des exploits

Pipelines rapides, tableaux de bord honnêtes, rétrospectives sans blâme. L'héroïsme est un symptôme de dette plateforme.

Références

Certifications & Formation

Certifications

Certified Kubernetes Administrator (CKA)

Cloud Native Computing Foundation

En cours

Microsoft Azure Solutions Architect

Microsoft

Microsoft Azure Administrator

Microsoft

Formation DevOps & Cloud Engineering

Parcours de certification professionnelle

Formation

Master — Systèmes & Réseaux

École Nationale d'Informatique

Major de promotion · Mention Très Bien

Licence — Systèmes & Réseaux

École Nationale d'Informatique

Major de promotion · Mention Bien

Ils en parlent

Ce que disent les équipes

Hercule n'administre pas des clusters — il conçoit des modèles d'exploitation. Il a transformé nos pratiques de déploiement fragmentées en un standard que chaque entité du groupe a réellement adopté.

Directeur de l'ingénierie

Groupe Constellation

L'architecte rare qui inspire autant confiance en atelier de conception qu'à 2 heures du matin pendant un incident. Sa stack d'observabilité a changé notre façon d'exploiter la production.

Lead SRE

Équipe plateforme, IDWEB / AMWEB

Avec lui, la sécurité est devenue un réglage par défaut plutôt qu'un débat. Nos pipelines imposent désormais ce que nos politiques se contentaient de décrire.

Responsable sécurité

Fonction sécurité groupe

Retours représentatifs de collègues et de parties prenantes — références complètes disponibles sur demande.

FAQ

Questions fréquentes, réponses directes

Oui — je suis ouvert immédiatement aux missions de conseil et freelance, ainsi qu'aux postes senior plateforme pour le bon projet. Le plus simple pour valider l'adéquation : un court échange introductif.

Publications

Écrits & réflexions

Notes de terrain issues de la production — platform engineering, DevSecOps et l'art d'exploiter des systèmes qui ne vous réveillent pas la nuit.

Platform Engineering Brouillon en cours

Kubernetes as a Service : le vrai coût du multi-tenant

Les namespaces sont gratuits ; l'isolation ne l'est pas. Enseignements d'une plateforme KaaS exploitée par de vrais clients.

8 min de lecture

DevSecOps Brouillon en cours

Des contrôles de sécurité que les développeurs ne détestent pas

Intégrer SAST, DAST et politiques dans les pipelines sans devenir le service du « non ».

6 min de lecture

Observabilité Brouillon en cours

Vos tableaux de bord vous mentent

Alerting par symptômes, SLO, et pourquoi les métriques machine sont un mauvais déclencheur d'astreinte.

7 min de lecture

Contact

Construisons quelque chose de durable

Parlez-moi de votre plateforme, de votre point de blocage ou de votre poste. Je réponds personnellement, généralement sous 24 heures.

Téléphone / WhatsApp

+261 34 37 426 63

Localisation

Antananarivo, Madagascar (UTC+3)

Votre message est stocké de manière sécurisée et utilisé uniquement pour vous répondre. Confidentialité